Il codice tecnico rappresenta la chiave che consente di accedere alla programmazione dell’impianto antintrusione: ecco perché nessun installatore dovrebbe lasciare tutte le porte dei propri clienti aperte con lo stesso codice.
Più di dieci anni fa – era il 2015 – mi sembrò una buona idea mettere nero su bianco alcune linee guida per la gestione del codice tecnico di programmazione delle centrali di allarme intrusione IAS. Insieme a un amico iniziammo a lavorare a quello che voleva essere un piccolo vademecum destinato agli operatori del settore, con l’obiettivo di richiamare l’attenzione su un tema spesso sottovalutato: l’uso e gestione del codice tecnico di programmazione degli apparati.
Da ieri a oggi
Il documento affrontava diversi aspetti: dalla necessità di sostituire il codice di default, così da evitare che un utente particolarmente intraprendente potesse modificare involontariamente la programmazione dell’impianto, almeno durante il periodo di garanzia, fino all’eventuale rilascio del codice al cliente, previa richiesta esplicita e sottoscrizione di una manleva che ne definisse responsabilità e conseguenze.
Rileggendo oggi quelle considerazioni, sono ancora sorprendentemente attuali. Anzi, sotto molti aspetti, il problema è diventato ancora più rilevante. Per anni la cattiva abitudine di utilizzare lo stesso codice tecnico su tutti gli impianti installati è stata considerata poco più che una scorciatoia operativa. Una prassi discutibile, certo, ma le conseguenze sembravano limitate. Nella maggior parte dei casi, gli unici realmente interessati erano i concorrenti che, una volta scoperto quel codice, erano in grado di accedere con facilità agli impianti realizzati da quello specifico installatore.
Oggi lo scenario è molto cambiato. Prima di affrontarlo, però, è utile ricordare cos’è il codice tecnico.
Informazione critica, ma…
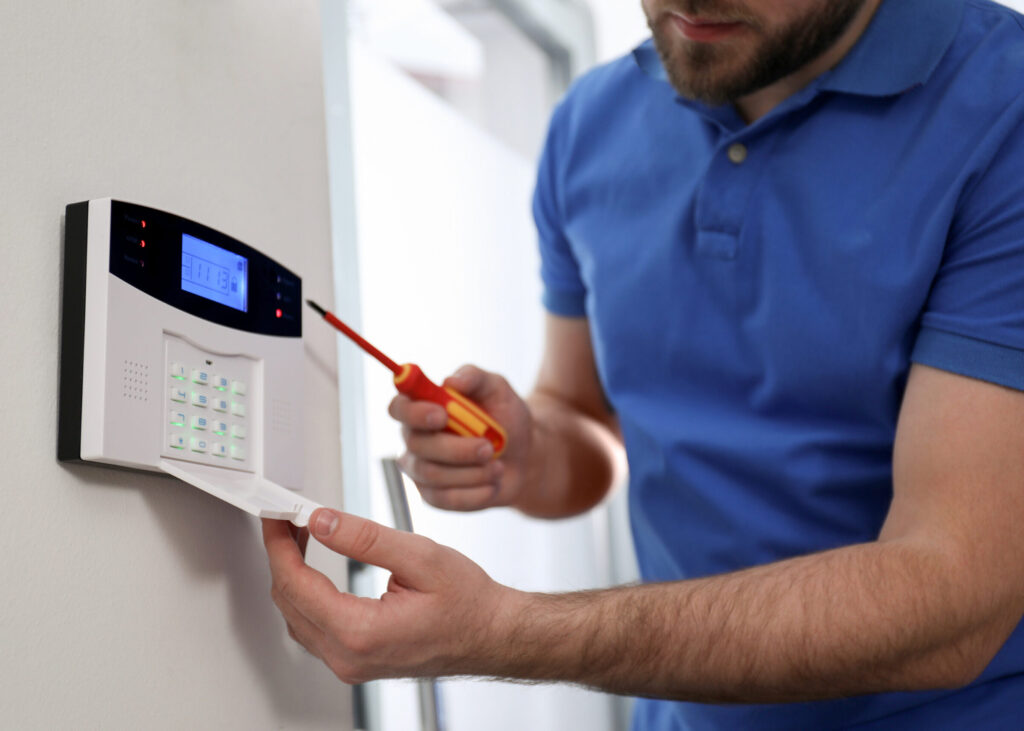
Il codice installatore, o codice manutentore, è la credenziale che consente di accedere alla programmazione della centrale di allarme intrusione IAS. Attraverso esso è possibile modificare parametri, configurazioni, utenti, comunicazioni, dispositivi collegati e, in molti casi, perfino disabilitare funzioni fondamentali del sistema. In altre parole, rappresenta la chiave di accesso all’intero impianto.
È evidente che si tratta di un’informazione estremamente riservata, che dovrebbe essere custodita con l’attenzione usata per le credenziali di accesso ai sistemi informatici. Con la diligenza del buon padre di famiglia, se vogliamo. Negli ultimi anni, tuttavia, il settore della sicurezza ha vissuto una trasformazione radicale. Le centrali sono sempre più spesso collegate al cloud, gestibili tramite app, raggiungibili da remoto e integrate con piattaforme di teleassistenza. Una condizione che ha migliorato enormemente l’efficienza del servizio, ma che ha anche ampliato la superficie di esposizione.
Se un tempo conoscere il codice tecnico richiedeva quasi sempre la presenza fisica davanti alla centrale, oggi, in molti casi, basta poter stabilire una connessione remota. Da qui nasce la vera riflessione.
Codice che vince… non si cambia?
Ha ancora senso utilizzare lo stesso codice tecnico su tutti gli impianti? La risposta, probabilmente, è la stessa che daremmo a chi utilizza la medesima password per l’e-mail, l’home banking e i social network. Finché tutto va bene, il problema sembra non esistere. Ma è sufficiente che una sola credenziale venga compromessa perché il rischio si propaghi rapidamente.
Naturalmente il codice tecnico non è una password nel senso stretto del termine, ma il principio di sicurezza è esattamente lo stesso: una singola compromissione non dovrebbe mai mettere a rischio decine o centinaia di impianti. Non dobbiamo dimenticare che su richiesta del cliente (qualora sussistano le condizioni) non possiamo esimerci dal rilasciare quel codice. Ragione in più perché non possa operare altrove.
Alcune misure di sicurezza
Esistono poi altri aspetti da considerare. Sempre più spesso le aziende condividono l’attività tecnica tra più installatori, collaboratori o centri di assistenza. In questi contesti la gestione delle credenziali diventa parte integrante dell’organizzazione aziendale. Sapere chi conosce un determinato codice, quando è stato modificato e con quali criteri viene assegnato non è una formalità, ma una misura di sicurezza.
Una buona pratica potrebbe essere quella di assegnare un codice tecnico diverso a ogni impianto, conservandolo in modo sicuro all’interno di un password manager aziendale o un gestionale protetto. Può sembrare un’operazione più impegnativa, ma gli strumenti oggi disponibili rendono questa gestione molto più semplice rispetto al passato. Difficilmente attuabile? Considerando gli strumenti informatici di cui disponiamo, io non credo.
È altrettanto importante modificare i codici predefiniti forniti dal costruttore, evitare combinazioni banali o facilmente intuibili e prevedere procedure per il cambio delle credenziali quando cambia il personale tecnico o termina un rapporto di collaborazione.
A scuola di professionalità
La sicurezza informatica ci ha insegnato da tempo che la robustezza di un sistema non dipende soltanto dall’hardware o dal software, ma anche dalle procedure adottate da chi lo installa e lo gestisce. Questo principio vale oggi anche per gli impianti di allarme antintrusione IAS.
Il codice tecnico non è più soltanto uno strumento di lavoro: è diventato un elemento fondamentale della cybersecurity dell’impianto. Gestirlo con leggerezza significa esporsi a rischi che fino a qualche anno fa semplicemente non esistevano.
Forse è arrivato il momento di considerare la gestione delle credenziali non come un’incombenza amministrativa, ma come parte integrante della professionalità dell’installatore moderno. Perché nell’era del cloud la qualità di un impianto non si misura soltanto dalla tecnologia installata, ma anche dal modo in cui viene protetto il suo accesso più importante.